1994年4月20日,中国接入国际互联网的一根64K国际专线,在北京中关村教育与科研示范网络上开通。没有人意识到,这条细若游丝的线缆,会在三十年间编织出一张覆盖十亿人的数字巨网,更没有人预见,这张网上即将燃起的,将是一场没有硝烟、却从未停歇的战争。三十年后回望,中国网络安全产业从零起步,穿越病毒肆虐、黑客攻防、立法建制、信创崛起的多重关口,其浮沉轨迹,恰是中国数字化进程最惊心动魄的一面镜子。
第一阶段:草莽年代(1994—2000)。 互联网初入中国,安全几乎等同于“杀毒”。1994年,江民公司推出KV100,中国第一代反病毒软件以软盘为载体,在电脑城柜台间流转。瑞星、金山、江民三分天下,病毒与杀毒软件的攻防构成公众对“网络安全”的全部想象。1998年,CIH病毒席卷全球,中国数十万台电脑主板被毁,第一次让国人领教了“代码摧毁物理世界”的威力。彼时的中国尚无独立的网络安全产业概念,更无网络安全立法,公安部1994年颁布的《计算机信息系统安全保护条例》是这段混沌期内为数不多的制度锚点。草莽年代的特征是防御被动、技术依附、市场零散——所有参与者都在黑暗中摸索边界。
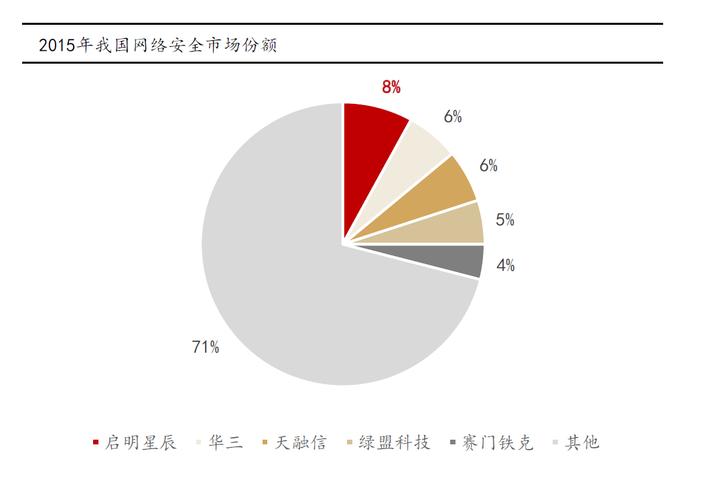
第二阶段:冲击与启蒙(2001—2010)。 新千年伊始,“中美黑客大战”让网络安全首次进入公共视野。2001年南海撞机事件后,两国黑客围绕政府与企业网站展开大规模篡改攻击,中国民间黑客组织“红客联盟”一夜之间声名鹊起。这场没有赢家的网络对决,暴露出中国在应急响应、漏洞管理、攻击溯源上的系统性空白。此后十年,快速增长的商业互联网开始面对日益复杂的威胁:2006年“熊猫烧香”病毒让数百万台电脑瘫痪, malware产业链已隐约成形;2003年起,国家信息化领导小组将信息安全提升至国家战略层级,2003年27号文明确“信息安全保障”方针。这一时期的关键事件是中关村出现的第一批专业安全厂商的萌芽——启明星辰、绿盟科技、天融信等公司相继创立,中国网络安全开始从“卖软件”走向“卖服务”。然而制度层面对网络安全的界定仍停留在“信息系统安全”范畴,监管分散在公安、工信、保密等多个口子,缺少一个中枢。
第三阶段:裂变与博弈(2011—2019)。 智能手机与移动互联网的普及,让安全的边界从桌面伸向指尖。“棱镜门”事件成为重大分水岭:2013年斯诺登披露的监听计划波及中国多个要害部门,信息安全不仅是个人财产问题,更是国家安全命脉,一时举国震动。紧随其后,中央国家安全委员会于2014年成立,网络安全被纳入总体国家安全观。2017年《网络安全法》正式施行,这是中国第一部网络安全基础性法律,首次确立了网络运行安全、网络信息安全、监测预警与应急处置的制度框架。同年“永恒之蓝”勒索病毒席卷全球,暗面的国家安全含义被再一次力证。与立法同步的是产业狂飙:中国网络安全市场规模年均增速超过20%,奇安信、深信服等企业借势腾飞,“网络安全概念”成为资本风声。但激烈的需求背面的深层次问题同样严峻——安全技术大量依赖国外基础软件与芯片,SDL(安全研发生命周期)观念停留在少数头部互联网公司,中小企业在安全支出上处于极度欠缺状况。
第四阶段:自主与纵深(2020—2024)。 技术与地缘政治的双重变局,推动了中国网络安全战略逻辑的根本转型。“信创”(信息技术应用创新)上升为全国意态,目标是让从CPU到操作系统、从中件到安全产品,全产业链完成要素国产化替代。这不仅是卡脖子问题断然反应的结果,更是三十年到制度与技术的主舵。配套立法星快护密集浮现:2021年,《数据安全法》《个人信息保护法》相继落地,与《网络安全法》、第482号令共同建立一个由“三法一条例”构成的纵深防御基座体系。以数据、车联网、人工智能为核心方向的新型安全风险和防御国标至,一纸网络安全审查压实了企业责任的也织造一张中国世界意义上宏大的 网络安全治理宏大 覆盖网。同时面对席卷内网的中国APT(高级持续性威胁)现象——《碎片记者》《APT等》,促使由国家安全机关、反中心、360联力的攻中控物加速网络攻击现场组织走安全实战条案探到、溯型攻防术完成大从政策具结构完成技术排机研发攻防协同体系真验证这一技术共中安实战重练综力的新型 生径正是有在然一体以态势周探监控成型的三个关键词名——中际有效与实时实联防